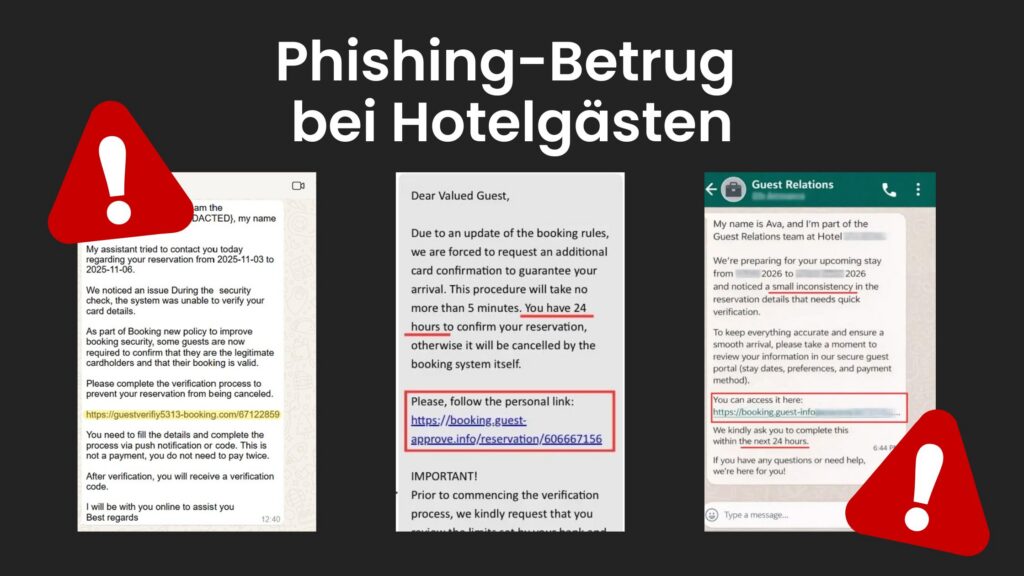

Kriminelle verschicken an Hotelgäste Nachrichten, die exakt wie eine Mitteilung Ihres Betriebs aussehen – mit echtem Namen, echten Reisedaten, echtem Zimmertyp – und fordern eine Kartennummer zur „Bestätigung“ der Buchung. Wer nur den eigenen Login absichert, schützt lediglich das eigene Glied der Kette. Ihre Gäste brauchen zusätzlich eine Möglichkeit, echte von gefälschten Nachrichten zu unterscheiden, unabhängig davon, wo die Daten ursprünglich abgeflossen sind.
Wir arbeiten eng mit Hotels zusammen, die genau mit dieser Art von Folgeschäden konfrontiert sind: verunsicherte Gäste, angefochtene Zahlungen und ein Betrieb, der Anrufe wie „Ist das wirklich von Ihnen?“ beantworten muss, ohne dafür ein fertiges Vorgehen zu haben. Dieser Artikel ist das, was wir uns für viele Betriebe gewünscht hätten, bevor es so weit kommt: wie man diese Betrugsmaschen erkennt, wie man mit Gästen darüber spricht und wie man gefälschte Konten und Nummern melden lässt, damit weniger Gäste auf den nächsten Versuch hereinfallen.
Lesedauer: etwa 13 Minuten
Kurzfassung
- Angreifer kompromittieren Hotel- und OTA-Konten (OTA = Online Travel Agency, die Website oder App, über die Gäste buchen), greifen echte Reservierungsdaten ab und nutzen diese, um Gäste direkt mit überzeugenden Aufforderungen wie „Karte bestätigen“ oder „Upgrade abschließen“ zu kontaktieren.
- Eine solche Nachricht kann jedes Detail korrekt wiedergeben – Name, Reisedaten, Zimmertyp, Buchungsnummer –, weil sie aus der echten Buchung erstellt wurde und nicht geraten ist.
- Die Lösung ist nicht rein technischer Natur. Gäste müssen von Ihnen hören, bevor sie vom Betrüger hören: klar und deutlich, was Ihr Hotel anfragt und was nicht.
- Eine kurze Nachricht vor der Anreise von einem verifizierten Absender – zusammen mit einem klaren Ablauf für den Fall, dass ein Gast anruft und fragt „Ist das wirklich von Ihnen?“ – stoppt die meisten dieser Versuche im Ansatz.
- Ein Datenleck kann an jeder Stelle der Kette entstehen: bei einem Channel-Manager, einem OTA-Konto, einem Hotel-Postfach oder dem eigenen Postfach des Gastes. Genau deshalb ist gästeseitige Prävention wichtig – zusätzlich zur Absicherung der eigenen Systeme.
- Das betrifft nicht nur ein einzelnes Hotel. Die Zahl wöchentlicher Cyberangriffe auf Unternehmen aus Hotellerie und Tourismus ist in den vergangenen drei Jahren um 122 % gestiegen. Untersuchungen aus dem Jahr 2026 zeigen: KI ist der Grund, warum Angreifer diese Betrugsmaschen inzwischen schneller und in deutlich größerem Umfang durchführen können.
- Eine gefälschte Nachricht zu erkennen ist nicht der letzte Schritt. Erst die Meldung bei WhatsApp, der Anti-Phishing Working Group oder über Googles Phishing-Formular sorgt tatsächlich dafür, dass Nummer oder Website abgeschaltet werden.
Wie Phishing-Betrug bei Hotelgästen tatsächlich funktioniert
Das Muster hinter diesen Betrugsmaschen läuft in vier Schritten ab:
-
Irgendwo in der Buchungskette wird ein Mitarbeiter-Login oder ein Partnerkonto durch Phishing erbeutet oder in einem kriminellen Forum gekauft.
-
Der Angreifer nutzt diesen Zugang, um echte Reservierungsdaten abzugreifen.
-
Diese Daten fließen in eine Nachricht ein, die exakt wie eine Mitteilung Ihres Hotels aussieht: echter Name, echte Reisedaten, echter Zimmertyp, manchmal sogar eine echte Buchungsnummer.
-
Der Gast vertraut den korrekten Details, gibt eine Kartennummer preis oder klickt auf einen „Verifizierungs“-Link.
Schritt 3 macht diese Nachrichten so überzeugend – ein realer Fall zeigt das deutlich. Im November 2025 veröffentlichte das Cybersicherheitsunternehmen Sekoia einen Bericht über eine Kampagne, die es „I Paid Twice“ nannte – benannt nach der Betreffzeile, mit der ein betrogener Reisender sein Erlebnis beschrieb. Sekoia stellte fest, dass Kriminelle Hotel- und OTA-Partnerkonten kompromittiert, echte Gästedaten abgegriffen und damit gefälschte Zahlungsaufforderungen per E-Mail und WhatsApp an Gäste verschickt hatten – häufig mit der Behauptung, eine Karte sei fehlgeschlagen oder eine Sicherheitsprüfung sei nötig. Manche Gäste zahlten die gefälschte Rechnung zusätzlich zu dem, was sie dem Hotel bereits gezahlt hatten. Der Betreiber hinter dieser Kampagne konzentrierte sich zunächst auf eine einzelne Plattform, erweiterte sein Vorgehen im Laufe von 2025 aber auch auf gestohlene Kontodaten mehrerer anderer großer OTAs.
Das beschränkt sich nicht auf die Systeme eines einzelnen Unternehmens. Sicherheitsforscher von Netcraft verfolgten Ende 2025 eine Kampagne, die mehr als 4.300 Phishing-Domains registriert hatte – gebaut, um gleich mehrere verschiedene Buchungs- und Vermietungsplattformen gleichzeitig zu imitieren. Das zeigt: Betrüger zielen bewusst auf die gesamte Branche, nicht auf eine einzelne Marke. Auch einzelne Plattformen haben in diesem Zeitraum eigene Vorfälle bestätigt. Das Threat-Intelligence-Team von Microsoft meldete im März 2025 ein Muster gefälschter E-Mails angeblicher Buchungsplattformen, die an Hotelmitarbeiter gingen und Schadsoftware zum Datendiebstahl installieren sollten. Im April 2026 bestätigte Booking.com, dass unbefugte Dritte nach der Kompromittierung von Hotelpartnerkonten auf Namen, E-Mail-Adressen, Telefonnummern und Buchungsdetails von Gästen zugegriffen hatten; Finanzdaten seien bei den meisten Gästen nicht betroffen gewesen.
Es handelt sich um eine wiederholbare Vorgehensweise, die inzwischen die meisten großen Namen der Reisebranche erreicht hat. Untersuchungen aus 2026 zeigen, warum sich das Tempo weiter erhöht: Check Point Research verfolgte Cyberangriffe auf Hotellerie, Tourismus und Freizeitbranche im Vorfeld der Sommerreisesaison 2026. Das wöchentliche Angriffsvolumen pro Unternehmen stieg von 1.032 im Mai 2023 auf 2.291 im Mai 2026 – ein Anstieg von 122 % innerhalb von drei Jahren.
Tabelle 1. Zunahme der Cyberangriffe: Hotellerie und Tourismus im Vergleich zu allen Branchen
|
Angegriffene Branche |
Anstieg der Cyberangriffe im Jahresvergleich, Mai 2025 bis Mai 2026 |
|---|---|
|
Hotellerie, Tourismus und Freizeit |
24 % |
|
Alle Branchen zusammen |
2 % |
Der Sicherheitsanbieter WatchGuard kam in seiner eigenen, auf die Hotellerie fokussierten Analyse vom August 2026 zu einem ähnlichen Schluss: Künstliche Intelligenz hat keine neue Angriffsart auf Hotels geschaffen. Sie hat bestehende Methoden – Phishing, Diebstahl von Zugangsdaten, Social Engineering – schneller und leichter im großen Maßstab personalisierbar gemacht. Die Untersuchung zeigt zudem, wo die eigentliche Schwachstelle meist liegt: Ein großer Teil der Beschäftigten über alle Branchen hinweg verwendet Passwörter mehrfach, nutzt nicht vom Arbeitgeber freigegebene KI-Tools und erhält Schulungen zum Thema Phishing nur einmal jährlich oder gar nicht.
Was jeder Betrieb tun kann: Gästen helfen, eine gefälschte Nachricht zu erkennen, und ihnen im Gedächtnis halten, wie eine echte Nachricht aussieht – bevor der nächste Versuch im Posteingang landet. Genau an dieser Stelle können ein paar ehrliche Sätze von Ihnen echten Unterschied machen. Darauf konzentriert sich der Rest dieses Artikels.
Wo Daten abfließen – und warum ein abgesicherter Login nicht ausreicht
Gäste gehen davon aus, dass eine Nachricht mit korrekten Buchungsdaten aus einer vertrauenswürdigen Quelle stammen muss. In der Praxis durchläuft diese Daten zwischen Buchung und Check-in mehrere Stationen – und ein Leck an nur einer davon reicht aus, um eine Betrugsnachricht glaubwürdig zu machen. Die wichtigsten Wege, ungefähr in der Reihenfolge, in der sie in realen Fällen auftreten:
-
Ein Channel-Manager- oder PMS-Login. (PMS steht für Property Management System, die zentrale Software, mit der Ihr Hotel Buchungen verwaltet.) Ein einziger gestohlener Zugang kann Reservierungsdaten über alle mit diesem Konto verbundenen Betriebe offenlegen – nicht nur bei einem Hotel.
-
Ein kompromittiertes Partnerkonto. Sicherheitsforscher haben groß angelegte Phishing-Kampagnen auf gestohlene Partner-Logins bei mehreren großen OTAs zurückgeführt, die in kriminellen Foren teils für wenige Euro pro Stück gehandelt werden.
-
Ein Hotel-Postfach. Reservierungspostfächer sind naturgemäß öffentlich erreichbar, was sie zu einem häufigen Einfallstor für die bösartigen E-Mails macht, mit denen die gesamte Kette beginnt.
-
Das eigene Postfach des Gastes oder ein wiederverwendetes Passwort. Ist das E-Mail-Konto eines Gastes kompromittiert, oder hat er ein andernorts geleaktes Passwort mehrfach verwendet, werden seine eigenen Buchungsbestätigungen für jeden lesbar, der Zugriff darauf hat.
Diese vier Punkte sind unterschiedliche Stellen derselben zusammenhängenden Kette – und ein Leck an nur einer Stelle reicht aus, um eine Betrugsnachricht glaubwürdig erscheinen zu lassen. Genau deshalb ist gästeseitige Prävention 2026 so wichtig, selbst zusätzlich zur Absicherung der eigenen Systeme.
Die meisten Empfehlungen für Hotels hören an dieser zweiten Stelle auf: Multi-Faktor-Authentifizierung, individuelle Passwörter, Mitarbeiterschulungen zu verdächtigen E-Mails. Das ist notwendig und sollte in jedem Fall umgesetzt werden (siehe Checkliste im nächsten Abschnitt). Es schützt aber nur den Teil der Kette, den Ihr Hotel selbst kontrolliert. Ihre Gäste wissen nicht, welches System kompromittiert wurde. Sie sehen nur, dass eine Nachricht angekommen ist, die aussieht, als käme sie von Ihrem Hotel. Genau darum geht es im Rest dieses Artikels: Gästen eine verlässliche Möglichkeit zu geben, Ihre echte Kommunikation von einer Fälschung zu unterscheiden – unabhängig davon, wo die Daten ursprünglich abgeflossen sind.
So sieht eine Phishing-Nachricht im Hotelkontext aus
Zwei Muster wiederholen sich immer wieder.
Eine WhatsApp-Nachricht von „Guest Relations“ nennt eine reale Mitarbeiterrolle, bezieht sich auf die tatsächlichen Reisedaten des Gastes und behauptet, eine kleine Unstimmigkeit in der Buchung müsse schnell über ein „sicheres Gästeportal“ verifiziert werden. Die Nachricht setzt eine kurze Frist, häufig 24 Stunden, damit der Gast keine Zeit hat, die Sache zu prüfen.
Eine E-Mail, die eine zusätzliche Kartenbestätigung fordert, beruft sich auf eine angebliche Änderung der Buchungsbedingungen, behauptet, der Vorgang dauere nur wenige Minuten, und verlinkt auf eine Seite, die vollständige Kartendaten abfragt. Manche Varianten fügen ein vermeintlich beruhigendes Detail hinzu: eine kleine Testbuchung werde innerhalb weniger Sekunden zurückerstattet. Genau diese Beruhigung ist Teil der Manipulation. Ein echtes Hotel muss keine Testbuchung durchführen, um eine bereits bestätigte Reservierung zu verifizieren.
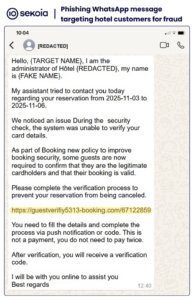
(Quelle: SEKOIA)
So erkennen Sie eine gefälschte Buchungsnachricht
Der zuverlässigste Weg, eine Fälschung zu erkennen: direkter Abgleich mit dem, was Ihr Hotel tatsächlich tut.
Tabelle 2. Echte Hotelkommunikation im Vergleich zur Betrugsnachricht, Signal für Signal
|
Signal |
So verhält sich eine echte Nachricht Ihres Hotels |
So verhält sich die Betrugsnachricht |
|---|---|---|
|
Frist |
Kein künstlicher Countdown, der über die Gültigkeit der Buchung entscheidet |
Setzt eine enge Frist: „innerhalb von 24 Stunden“, „sofort“ |
|
Zahlungsdaten |
Kartendaten liegen bereits vor; volle Kartennummer und CVV (die dreistellige Sicherheitsnummer) werden nicht erneut abgefragt |
Fragt volle Kartennummer und CVV per Link, Chat oder Telefon ab |
|
Upgrades |
Ein echtes Upgrade-Angebot verlangt niemals die erneute Eingabe voller Kartendaten |
Bietet ein unaufgefordertes Upgrade gegen erneute Eingabe der Kartendaten an |
|
Genannter Grund |
Nennt bei einem echten Problem etwas Konkretes (ein Datumsfehler, eine benannte Buchung) |
Nennt eine vage „kleine Unstimmigkeit“, die schnell behoben werden müsse |
|
Erster Kontaktkanal |
Nutzt einen Kanal, dem der Gast bereits zugestimmt hat |
Kommt über WhatsApp von einer Nummer, die der Gast nie zuerst kontaktiert hat |
|
Links |
Der Link führt auf die echte Website-Domain Ihres Hotels |
Die Link-Domain stimmt nicht überein – prüfen Sie das durch Antippen und Halten oder Mouseover, nicht anhand des Button-Texts |
|
„Verifizierungs“-Buchungen |
Führt niemals einen Buchungs-und-Rückerstattungs-Zyklus zur Bestätigung einer Reservierung durch |
Behauptet, eine kleine Testbuchung werde innerhalb von Sekunden zurückerstattet |
So melden Sie eine Phishing-Nachricht und lassen sie abschalten
Eine gefälschte Nachricht zu erkennen ist der erste Schritt. Erst die Meldung sorgt dafür, dass Nummer, Konto oder Website tatsächlich abgeschaltet werden, bevor sie den nächsten Gast erreichen. Geben Sie diesen Hinweis auch an Ihre Gäste weiter: Die meisten Menschen, die eine solche Nachricht erhalten, melden sie nirgendwo.
Ein Punkt, um den es in diesem Abschnitt ausdrücklich nicht geht: die Frage, wer für ein Datenleck an anderer Stelle in der Kette verantwortlich ist. Nichts hier ist als Aufforderung zu verstehen, das Hotel oder einen Partner bei Polizei oder Behörden zu melden. Es geht ausschließlich darum, die konkrete Betrugsnachricht, -nummer oder -website vor Ort abzuschalten.
Wenn der Betrug per E-Mail eingeht:
-
Klicken Sie keinen Link an, antworten Sie nicht und öffnen Sie keine Anhänge. Wurde bereits ein Link angeklickt, aber auf der geöffneten Seite keine Daten eingegeben, schließen Sie die Seite einfach und rufen Sie sie nicht erneut auf.
-
Nutzen Sie die Funktion „Phishing melden“ oder „Spam melden“ Ihres E-Mail-Anbieters – nicht nur Löschen. Dieser eine Klick entfernt die Nachricht und speist gleichzeitig die Spamfilter Ihres Anbieters, damit ähnliche Nachrichten künftig zuverlässiger automatisch erkannt werden. Leiten Sie die E-Mail zusätzlich an [email protected] weiter; das erreicht die übergeordnete Anti-Phishing-Meldestelle aus Tabelle 3.
-
Blockieren Sie die Absenderadresse in Ihrem E-Mail-Programm. Das hindert einen Betrüger nicht daran, beim nächsten Versuch eine neue Adresse zu nutzen, schließt diese eine aber sofort.
Wenn der Betrug per WhatsApp eingeht:
-
Antworten Sie nicht, tippen Sie keinen Link an und rufen Sie keine in der Nachricht genannte Nummer an.
-
Öffnen Sie das Profil des Kontakts und wählen Sie „Melden“ (in manchen Versionen „Blockieren und melden“). Gibt sich das Konto als echtes Unternehmen, Hotel oder OTA aus – etwa unter Verwendung von Name und Logo –, wählen Sie, wenn verfügbar, „Identitätsdiebstahl“ als Grund. WhatsApp behandelt die Nachahmung eines Unternehmens als vorrangigen Verstoß, nicht als gewöhnlichen Spam.
-
Blockieren ist meist im selben Schritt wie Melden enthalten. Eine neue Nummer lässt sich beim nächsten Versuch immer wieder einsetzen; die Meldung selbst ist jedoch das, was letztlich zur Sperrung eines wiederholt auffälligen Kontos führt – statt es nur für eine einzelne Person auszublenden.
Tabelle 3. Weitere Meldestellen neben E-Mail und WhatsApp
|
Wo die Nachricht auftauchte |
Meldung an |
Was diese Meldung tatsächlich bewirkt |
|---|---|---|
|
Gefälschte Website oder „Gästeportal“-Link |
Googles Phishing-Meldeformular unter safebrowsing.google.com/safebrowsing/report_phish. Für die Website selbst: Bitten Sie die für Ihre Hotel-Website oder IT zuständige Stelle, das Hosting der Fake-Seite zu ermitteln und direkt dort zu melden |
Warnt Browser vor der Seite und kann zur Abschaltung auf Hosting-Ebene führen |
|
Nachricht, die eine OTA imitiert (Expedia, Agoda, Airbnb usw.) |
Der eigene Betrugs- oder Sicherheitsmeldekanal der OTA im jeweiligen Hilfebereich |
Ermöglicht der Plattform, das kompromittierte Konto auf ihrer Seite zu untersuchen |
|
Gast hat Geld verloren |
Der Kartenherausgeber sowie eine nationale Meldestelle (z. B. IC3 in den USA oder die länderspezifischen Stellen in Tabelle 4 für DACH- und europäische Gäste) |
Ermöglicht eine Betrugsermittlung und gibt dem Gast die Chance, die Zahlung zurückzuerhalten |
Keine dieser Meldungen garantiert eine sofortige Reaktion. Aber jede einzelne speist ein System, das wiederkehrende Infrastruktur umso schneller erkennt, je mehr Menschen es nutzen – und eine Betrugs-E-Mail weiterzuleiten dauert weniger Zeit, als diese Tabelle zu lesen.
Da viele Leserinnen und Leser dieses Artikels aus dem DACH-Raum (Deutschland, Österreich, Schweiz) und dem übrigen Europa stammen, lohnt sich ein Blick darauf, wohin sich Gäste in diesen Ländern konkret wenden sollten – statt an eine allgemeine „zuständige Behörde“.
Tabelle 4. Nationale Melde- und Betrugsstellen für DACH, Italien und das Vereinigte Königreich
|
Land |
Meldestelle |
Wofür |
|---|---|---|
|
Deutschland |
BSI (Bundesamt für Sicherheit in der Informationstechnik) unter [email protected], oder der Phishing-Radar der Verbraucherzentrale unter [email protected] |
Weiterleitung verdächtiger E-Mails zur Prüfung; die Verbraucherzentrale veröffentlicht zudem öffentliche Warnungen zu aktiven Betrugsmaschen |
|
Österreich |
Watchlist Internet, eine Informations- und Meldeplattform österreichischer Verbraucher- und Regierungsstellen |
Meldung einer verdächtigen Nachricht und Prüfung, ob ein Betrugsmuster bereits bekannt ist |
|
Schweiz |
Das Nationale Cyber-Sicherheitszentrum (NCSC), oder Weiterleitung von Phishing-E-Mails an [email protected] |
Meldung von Vorfällen, damit das NCSC Abschaltungen veranlassen und Trends verfolgen kann; finanzielle Verluste separat bei der örtlichen Polizei melden |
|
Italien |
Das Commissariato di P.S. Online der Polizia Postale |
Formelle Meldungen von Phishing und anderen Online-Straftaten an die italienische Post- und Kommunikationspolizei |
|
Vereinigtes Königreich |
Report Fraud (der nationale Dienst des Vereinigten Königreichs, telefonisch unter 0300 123 2040), der Ende 2025 Action Fraud abgelöst hat |
Der nationale Meldedienst für Betrug und Cyberkriminalität in England, Wales und Nordirland; Schottland meldet an Police Scotland unter 101 |
Wie Hotels ihre Gäste vor Phishing schützen können
Sagen Sie Gästen, bevor sie von einem Betrüger hören, was Sie anfragen und was nicht. Stellen Sie klar, dass Ihr Hotel nach einer bestätigten Buchung niemals per E-Mail, SMS oder WhatsApp die volle Kartennummer und den CVV abfragt und dass Sie keine „Verifizierungs“-Buchungen durchführen. Sagen Sie das einmal, klar und deutlich, vor der Anreise – nicht versteckt in einer langen Bestätigungsmail.
Geben Sie Gästen einen verifizierten Weg, um Zweifelhaftes zu prüfen. Eine Telefonnummer und E-Mail-Adresse von Ihrer offiziellen Website, genannt in der Kommunikation vor der Anreise, genügt. Es geht nicht darum, eine zusätzliche Sicherheitsebene einzuziehen, sondern darum, dem Gast eine Alternative zum Link in der verdächtigen Nachricht zu geben.
Bereiten Sie Empfang und Reservierungsteam auf die Frage „Ist das wirklich von Ihnen?“ vor. Solche Anrufe werden passieren. Mitarbeitende brauchen einen kurzen, souveränen Gesprächsleitfaden: bestätigen, was das Hotel tatsächlich verschickt hat (falls überhaupt), bestätigen, was nie angefragt wird, und die Meldung dokumentieren, um ein Muster zu erkennen, wenn mehrere Gäste dieselbe Nachricht beschreiben.
Behandeln Sie eine Gästemeldung als Signal, nicht als Einzelfall. Beschreibt mehr als ein Gast eine ähnliche Nachricht, lohnt sich eine Eskalation – an Ihre OTA, Ihren Channel-Manager oder Ihren PMS-Anbieter. Waren Zahlungsdaten betroffen, sollten betroffene Gäste zusätzlich gebeten werden, ihre Bank zu kontaktieren.
Halten Sie auch Ihre eigenen Konten abgesichert. Das ist eine zusätzliche Ebene, kein Ersatz für die Gästekommunikation – aber sie verringert das Risiko, dass Ihr Hotel selbst zur Quelle des Datenlecks wird:
-
Aktivieren Sie Multi-Faktor-Authentifizierung (MFA) für jedes Konto, das dies unterstützt: PMS, Channel-Manager, Buchungsmaschine und OTA-Extranet – nicht nur für Admin-Logins.
-
Rufen Sie Login-Seiten immer über ein gespeichertes Lesezeichen auf, nie über ein Suchergebnis oder einen Link in einer E-Mail. Angreifer schalten gezielt Anzeigen und registrieren täuschend ähnliche Domains, um Mitarbeitende abzufangen, die nach „[System] Login“ suchen.
-
Verwenden Sie für jedes System ein eigenes Passwort, idealerweise über einen Passwort-Manager, damit ein Leck bei einem Konto nicht für den Zugriff auf ein anderes genutzt werden kann.
-
Vermeiden Sie geteilte Logins wie [email protected] für kritische Systeme. Geben Sie jedem Teammitglied ein eigenes Konto, damit im Ernstfall genau nachvollziehbar ist, welcher Zugang kompromittiert wurde.
Nichts davon erfordert neue Technologie. Es erfordert, den Gästen das Richtige zu sagen, bevor es der Betrüger tut – und einen fertigen Ablauf zu haben, wenn ein Gast nachfragt.
Was tun, wenn ein Gast einen Phishing-Versuch meldet?
Sobald Sie wissen oder vermuten, dass Gäste ins Visier geraten sind, gilt folgende Aufgabenteilung:
Tabelle 5. Vorgehen im Ernstfall nach Schritt und Zuständigkeit
|
Schritt |
Was zu tun ist |
Zuständig |
|---|---|---|
|
Meldung im Detail dokumentieren |
Kanal (E-Mail, SMS, WhatsApp), Absenderadresse oder -nummer, genaue Forderung und ob der Gast Geld verloren hat festhalten |
Wer den Anruf entgegennimmt (Empfang oder Reservierung) |
|
Prüfen, ob es sich um einen Einzelfall handelt oder ausbreitet |
Im gesamten Team nachfragen, ob in den letzten Tagen ähnliche Fälle aufgetreten sind |
Duty Manager |
|
Bevorstehende Gäste warnen, bevor sie ins Visier geraten |
Ist ein Datensatz möglicherweise offengelegt, betroffene Gäste direkt kontaktieren – nicht auf die erste Beschwerde warten |
Wer die Gästekommunikation verschickt |
|
Hotelsoftware, OTA, PMS oder Channel-Manager informieren |
Muster melden, damit die eigene Seite des Lecks untersucht werden kann |
Geschäftsführung oder IT-Ansprechpartner |
|
Betroffene Gäste an die eigene Bank verweisen |
Ihr Hotel kann bestätigen, was echt ist, aber nur der Kartenherausgeber kann eine Karte sperren oder eine Zahlung zurückbuchen |
Empfang oder Reservierung |
|
Ehrliche Sprache gegenüber Gästen wahren |
Sagen Sie, was Sie tun – versprechen Sie nicht, dass Gästedaten künftig „zu 100 % sicher“ sind. Das kann in dieser Kette niemand ehrlich zusagen |
Wer die Gästekommunikation verfasst |
Beginnen Sie mit der Nachricht vor der Anreise, um Ihre Gäste zu schützen
Wenn aus diesem Artikel nur ein Punkt in die Praxis übergeht, dann die Nachricht vor der Anreise unten – sie bringt mit dem geringsten Aufwand den größten Nutzen. Die Anpassung dauert etwa zehn Minuten, und sie ist das Einzige, was zwischen Ihrem nächsten Gast und einer Nachricht steht, die bereits Name, Reisedaten und Zimmertyp korrekt kennt.
Verschickt einige Tage vor Anreise, von einer Adresse, die Gäste als eindeutig zu Ihnen gehörig erkennen:
Betreff: Wichtig: So werden wir Sie vor Ihrem Aufenthalt tatsächlich kontaktieren
Liebe/r [Gastname],
wir freuen uns auf Ihren Aufenthalt ab dem [Anreisedatum]. Ein kurzer Hinweis vor Ihrer Anreise.
Wir werden Sie niemals per E-Mail, SMS oder WhatsApp auffordern, Ihre vollständige Kartennummer oder den CVV erneut einzugeben, um Ihre Buchung zu „bestätigen“, „verifizieren“ oder „freizuschalten“. Erhalten Sie eine solche Nachricht, die angeblich von uns stammt, klicken Sie bitte keinen Link an und antworten Sie nicht mit Zahlungsdaten.
Erscheint Ihnen etwas an einer Nachricht ungewöhnlich, rufen Sie uns direkt unter [offizielle Telefonnummer] an oder schreiben Sie an [offizielle E-Mail-Adresse] – beide auf unserer Website unter [Hotel-Website] aufgeführt. Wir bestätigen Ihnen gerne, ob die Nachricht echt ist.
Bis bald, [Hotelname]
Halten Sie die Nachricht kurz. Ziel ist, dass sich der Gast einen einzigen Satz merkt: Wir fragen Ihre Karte nicht erneut ab – nicht eine vollständige Sicherheitsunterweisung.
Die Meldegewohnheiten, die Schritte im Ernstfall, die Absicherung der eigenen Logins: All das ergänzt eine zusätzliche Ebene. Nichts davon muss warten, bis eine OTA, ein Softwareanbieter oder sonst jemand in der Kette den ersten Schritt macht. Ein Hotel, das eine ehrliche Zeile vor der Anreise verschickt, schützt seine Gäste schon heute – unabhängig davon, wo das nächste Leck entsteht oder wessen Name daransteht.
Wenn Sie diese Nachricht jeden bevorstehenden Gast erreichen lassen möchten, ohne davon abhängig zu sein, wer eine lange Bestätigungsmail öffnet: Genau dafür ist unser Seekda Mass Messaging E-Mail-Tool gemacht. Es ist Teil von Seekda Guest, unserem Set an Tools für die Gästeerfahrung, und verschickt dieselbe verifizierte Nachricht per E-Mail an alle Gäste eines bestimmten Anreisezeitraums – von einer Adresse, die Gäste bereits als Ihre erkennen.
Häufige Fragen zu Phishing-Betrug bei Hotelgästen
- Betrifft das nur Gäste, die über eine OTA gebucht haben? Nein. Die Daten können aus einem OTA-Konto, einem Channel-Manager, einem kompromittierten Hotel-Postfach oder dem eigenen Postfach des Gastes abfließen. Die Nachricht kann trotzdem wie eine Mitteilung Ihres Hotels aussehen – unabhängig davon, wo das Leck entstanden ist. Genau deshalb ist gästeseitige Prävention zusätzlich zur Absicherung der eigenen Systeme wichtig.
- Sollten wir Gäste über einen Datenvorfall informieren, auch wenn wir uns nicht sicher sind? Haben Sie Grund zur Annahme, dass betriebsspezifische Gästedaten offengelegt wurden, informieren Sie betroffene Gäste direkt und klar und sagen Sie ihnen, worauf sie achten sollten. Sind Sie unsicher, haben aber mehrere Meldungen zu verdächtigen Nachrichten mit echten Buchungsdaten erhalten, ist eine allgemeine Warnung an bevorstehende Gäste angemessen – ohne einen nicht verifizierten Vorfall als bestätigt darzustellen.
- Ist eine „Testbuchung, die in fünf Sekunden zurückerstattet wird“ jemals legitim? Nein. Kein echter Verifizierungsprozess eines Hotels erfordert eine Buchung mit anschließender Rückerstattung innerhalb von Sekunden, um eine bereits bestätigte Reservierung zu bestätigen. Betrachten Sie diese konkrete Behauptung für sich genommen als Warnsignal.
- Was tun, wenn ein Gast berichtet, bereits Kartendaten auf einer gefälschten Seite eingegeben zu haben? Der Gast sollte sofort den Kartenherausgeber über die Nummer auf der Kartenrückseite kontaktieren, um die Karte zu sperren und Zahlungen anzufechten, sowie das Passwort bei allen Konten ändern, bei denen es mehrfach verwendet wurde. Ihr Hotel kann die Transaktion nicht rückgängig machen, ein schneller Anruf bei der Bank aber oft schon.
- Kann eine Phishing-Nachricht wirklich die korrekte Buchungsnummer unseres Gastes enthalten? Ja, wenn der Angreifer diese Reservierung aus einem kompromittierten Konto irgendwo in der Buchungskette abgegriffen hat. Eine korrekte Buchungsnummer ist kein Beweis dafür, dass eine Nachricht echt ist – sie ist der Beweis, dass der Angreifer über echte Daten verfügt. Genau das macht diese Nachrichten schwerer erkennbar als eine gewöhnliche Betrugsmasche.
- Ist WhatsApp selbst unsicher für die Gästekommunikation? Nein. Viele Hotels nutzen WhatsApp für echten Gästeservice. Das Risiko liegt konkret in einer unaufgeforderten Nachricht auf WhatsApp, an eine Nummer, die der Gast nie zuvor selbst kontaktiert hat und die nach Zahlungs- oder Kontodaten fragt. Nutzt Ihr Hotel WhatsApp für die Gästekommunikation, sagen Sie das klar in Ihrer Nachricht vor der Anreise, damit Gäste wissen, was sie erwarten dürfen und was dort niemals passieren sollte
- Was, wenn der Betrug nach dem Blockieren einer Adresse oder Nummer über eine andere weitergeht? Das kommt häufig vor, da Blockieren und Melden jeweils nur einen Absender schließt, nicht die gesamte Operation. Melden Sie jede neue Nachricht auf dieselbe Weise. Jede Meldung fließt in die Musterdaten ein, die E-Mail-Anbieter, WhatsApp und die Anti-Phishing Working Group nutzen, um die größere Kampagne zu erkennen und zu blockieren – auch wenn es sich anfühlt, als käme man gegen die einzelne Nachricht nicht voran.